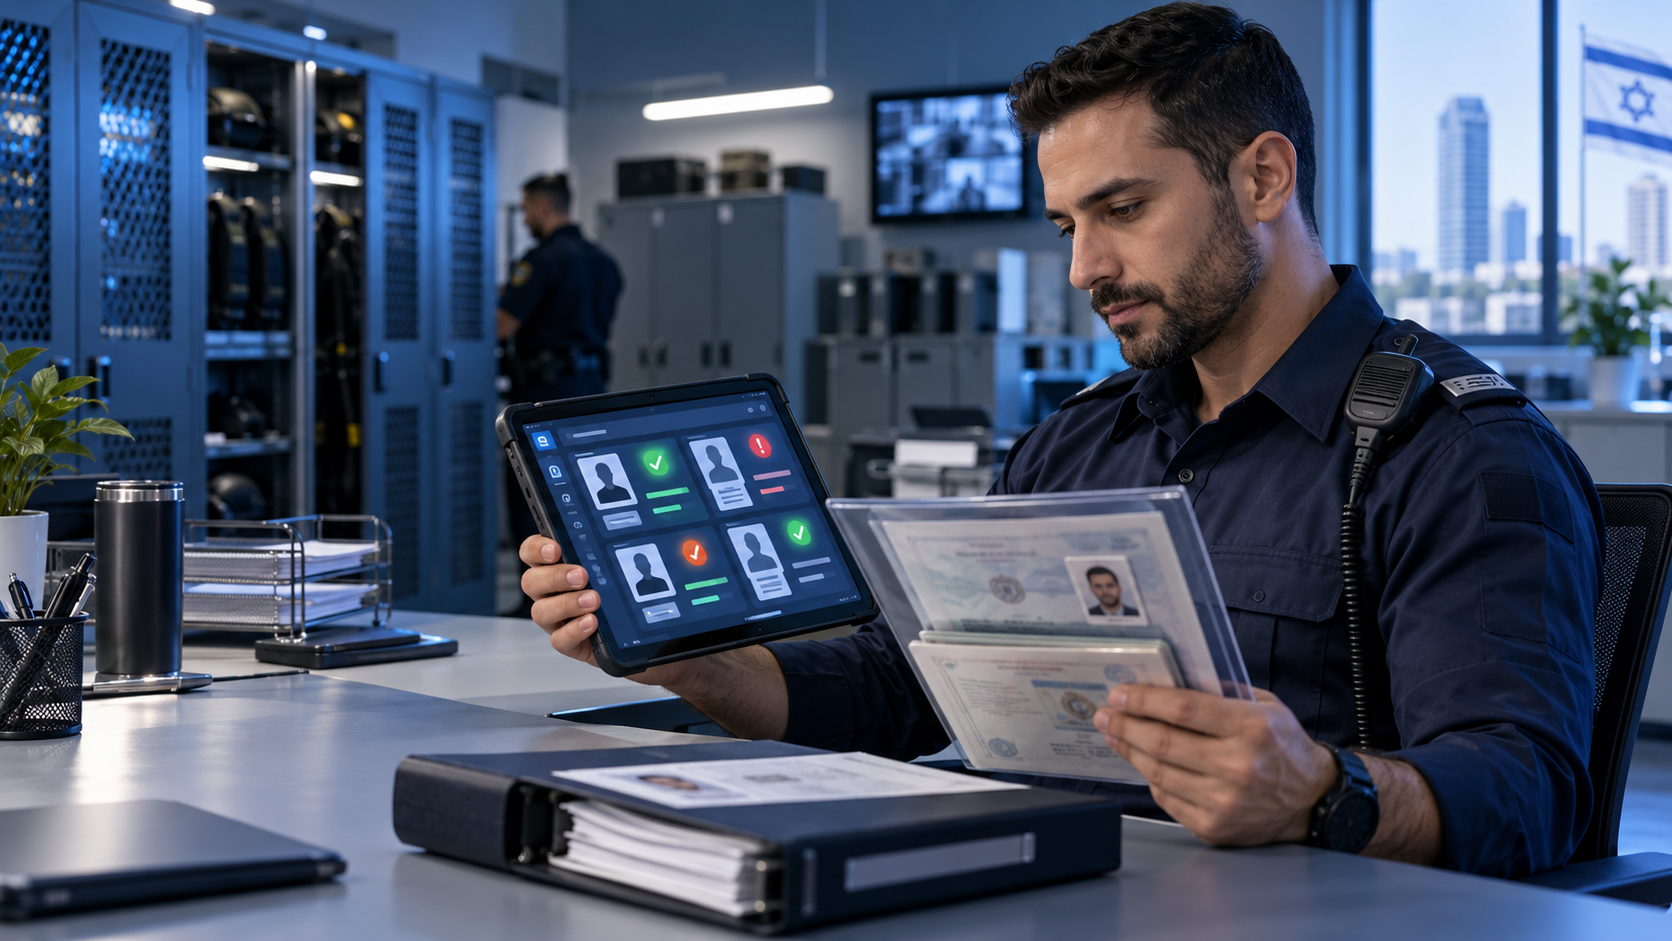
תיק מאבטח דיגיטלי הוא ריכוז מסודר של המסמכים, האישורים, ההכשרות ותאריכי התוקף של כל מאבטח במקום אחד. המטרה אינה רק להחליף קלסר בנייר במסך, אלא לאפשר לבעל הרישיון המיוחד, למנהל האבטחה ולמורשים בארגון לדעת בזמן מי כשיר לשיבוץ, איזה מסמך עומד לפוג ומה דורש טיפול לפני המשמרת או הביקורת הבאה.
כאשר המידע מפוזר בין תיקיות, הודעות דוא"ל וגיליונות שונים, קל לפספס שינוי או תאריך. תיק דיגיטלי בנוי היטב מחבר בין זהות המאבטח, מסמכי הרישוי, הכשרות, הצהרות ומעקב תוקף — תוך שמירה על הרשאות גישה מתאימות ותיעוד הפעולות שבוצעו.
מה צריך לכלול תיק מאבטח דיגיטלי?
התכולה המדויקת תלויה בסוג הארגון, בתפקיד ובנהלים החלים עליו. עם זאת, ברוב מערכי האבטחה כדאי לבנות לכל מאבטח כרטיס אחיד שמרכז לפחות את התחומים הבאים:
- פרטי זיהוי ותפקיד: שם, מספר מזהה ארגוני, אתר או יחידה, תפקיד והרשאות רלוונטיות.
- מסמכי רישוי: פרטי הרישיון והאישורים הנדרשים לתפקיד, לרבות תאריכי הנפקה ותוקף כפי שמופיעים במסמך המקורי.
- הכשרות וריענונים: סוג ההכשרה, הגוף שביצע אותה, מועד הביצוע ומועד הריענון הבא.
- מסמכי כשירות והצהרות: רק מסמכים שהארגון מוסמך להחזיק ובהיקף הנדרש, עם גישה מצומצמת למורשים.
- שיוך תפעולי: מתקנים, משמרות, ציוד או כלי ירייה ארגוניים המשויכים למאבטח בהתאם להרשאות.
- היסטוריית פעולות: מי העלה מסמך, מי אישר שינוי, מתי עודכן התוקף ואיזו פעולה בוצעה.
לפי דפי השירות הרשמיים של האגף לרישוי כלי ירייה, הליך רישוי מאבטח כולל מסמכים, אישור מותנה והכשרה במטווח מורשה. לכן אין להסתפק בשדה כללי של "כשיר"; חשוב לשמור את מקור הנתון ואת התאריך שעליו הוא מבוסס.
ההבדל בין תיק מסמכים לבין מערכת בקרה
תיקייה בענן יכולה לשמור קבצים, אך היא אינה בהכרח מערכת בקרה. כדי שהתיק הדיגיטלי יהיה שימושי ביום עבודה אמיתי, הוא צריך להפוך מסמכים לנתונים שניתן לבדוק ולסנן.
תיק מסמכים בסיסי
- שומר קובצי PDF ותמונות.
- דורש פתיחה ידנית של כל מסמך כדי למצוא תאריך.
- אינו מציג בהכרח מה חסר.
- תלוי בשמות קבצים ובסדר שהגדיר כל משתמש.
תיק מאבטח דיגיטלי מנוהל
- מקשר כל מסמך למאבטח ולסוג המסמך הנכון.
- שומר תאריך הנפקה ותאריך תפוגה בשדות נפרדים.
- מציג סטטוס ברור: תקין, מתקרב לפקיעה, פג או חסר.
- מאפשר התראות, סינון ודוחות לפי אתר, תפקיד או מנהל.
- מתעד שינויים ומצמצם תלות בזיכרון של עובד יחיד.
הערך האמיתי נוצר כאשר המערכת תומכת בהחלטה תפעולית: לפני שיבוץ למשמרת, לפני מסירת ציוד או במהלך הכנה לביקורת.
איך בונים תהליך עבודה נכון?
1. מגדירים רשימת מסמכים לפי תפקיד
אין להעתיק רשימה כללית לכל העובדים. מאבטח חמוש, אחראי משמרת ועובד באתר בעל דרישות מיוחדות עשויים להזדקק לתיעוד שונה. הגדירו מטריצה פשוטה: תפקיד, מסמך נדרש, גורם מאשר, תאריך תוקף ומספר ימי התראה רצוי.
2. קובעים מקור אמת לכל נתון
תאריך תוקף צריך להילקח מהמסמך או מהמערכת הרשמית הרלוונטית, ולא מהודעת וואטסאפ או מזיכרון. אם עודכן מסמך, יש לשמור את הגרסה העדכנית ולסמן מה הוחלף. מומלץ להימנע מהקלדה כפולה בכמה מערכות, משום שהיא יוצרת פערים שקשה לגלות.
3. מפרידים הרשאות צפייה ועריכה
לא כל משתמש צריך לראות את כל פרטי המאבטח. כדאי להפריד בין מי שיכול לצפות בסטטוס תפעולי, מי שמורשה לפתוח מסמך רגיש ומי שרשאי לשנות תאריך או לאשר מסמך. עקרון הרשאה לפי תפקיד מצמצם חשיפה ומקל לזהות אחריות.
4. מגדירים התראות מדורגות
התראה אחת ביום הפקיעה מגיעה מאוחר מדי. נכון יותר ליצור רצף התראות: התראה מוקדמת לבעל התפקיד, תזכורת נוספת למנהל והסלמה אם לא בוצעה פעולה. מספר הימים צריך להתאים לזמן שנדרש בפועל לחידוש המסמך או לביצוע ההכשרה.
5. מחברים את התיק לפעילות השוטפת
התיק צריך להיות חלק מתהליך הקליטה, השיבוץ, נשיאת נשק ארגוני, מסירה והחזרה, ולא ארכיון שנבדק רק לקראת ביקורת. כאשר בקרה על תוקף מופיעה במסך העבודה הרגיל, הסיכוי לטפל בבעיה בזמן עולה.
צ'קליסט לבקרת תיק מאבטח
- האם לכל מאבטח יש רשומה אחת מזוהה, ללא כפילויות?
- האם סוגי המסמכים מוגדרים באופן אחיד לכל הארגון?
- האם תאריכי ההנפקה והתוקף נבדקו מול המקור?
- האם יש סימון ברור למסמך חסר או בלתי קריא?
- האם ההתראות מגיעות לאדם שיכול לבצע את הפעולה?
- האם הרשאות הצפייה והעריכה מתאימות לתפקיד?
- האם כל שינוי נשמר עם זמן וזהות המשתמש?
- האם ניתן להפיק תמונת מצב לפי אתר, יחידה או תפקיד?
- האם המידע משתלב עם ניהול חדר הנשק ועם תהליך השיבוץ?
- האם קיים נוהל לתיקון טעות, החלפת מסמך וסגירת הרשאה?
טעויות נפוצות שכדאי למנוע
שמירת צילום בלי נתוני תוקף: המסמך קיים, אך אף אחד לא יודע שהוא עומד לפוג. הפתרון הוא שדות מובנים והתראה מתוזמנת.
כמה רשומות לאותו מאבטח: שינוי איות או מעבר בין אתרים יוצר כפילות. כדאי לקבוע מזהה אחיד ולנהל שיוכים תחת אותה רשומה.
גישה רחבה מדי: נוחות אינה הצדקה לחשיפת מידע לכל משתמש. יש להציג לכל תפקיד רק את המידע הדרוש לעבודתו.
התראה ללא בעל משימה: הודעה כללית לקבוצה אינה מבטיחה טיפול. לכל חריגה צריך להיות אחראי, יעד ותיעוד סגירה.
הסתמכות על המערכת במקום על הנהלים: מערכת דיגיטלית מסייעת לנהל מידע, אך אינה מחליפה את דרישות הדין, תנאי הרישיון, הוראות הגורם המוסמך או בדיקה מקצועית של מקרה חריג.
מה בודקים לפני ביקורת?
במקום לעבור ידנית על כל הקבצים, כדאי להפיק רשימת חריגים: מסמכים שפגו, מסמכים שיפוגו בתקופה הקרובה, רשומות ללא מסמך תומך, הכשרות שלא עודכנו ושינויים שלא אושרו. לאחר מכן יש לפתוח מדגם של תיקים ולוודא שהנתון במערכת תואם למסמך המקורי.
הכנה טובה לביקורת נשענת גם על תהליכים משלימים: מעקב אחר הצהרות בריאות, חידושים וריענונים, הרשאות משתמשים ודוחות פעילות. כך מתקבלת תמונה של התהליך ולא רק אוסף קבצים.
שאלות נפוצות
האם תיק מאבטח דיגיטלי מחליף את המסמכים המקוריים?
לא בהכרח. יש לבדוק בכל תהליך מה נדרש לפי הדין, תנאי הרישיון והנחיות הגורם המוסמך. המערכת יכולה לרכז עותקים ונתונים, אך אין להניח שעצם הסריקה מבטלת חובה להציג או לשמור מקור.
מי צריך לקבל גישה לתיק?
רק בעלי תפקיד הזקוקים למידע לצורך עבודתם. מומלץ להגדיר הרשאות נפרדות לצפייה בסטטוס, צפייה במסמך, עריכת נתונים ואישור שינוי.
כמה זמן מראש כדאי לשלוח התראה?
אין פרק זמן אחד שמתאים לכל מסמך. קובעים אותו לפי משך תהליך החידוש, זמינות ההכשרה והנהלים הארגוניים, ורצוי להשתמש ביותר מנקודת התראה אחת.
איך מונעים טעות בהקלדת תאריך?
מבצעים אימות מול המסמך, מציגים את הקובץ לצד השדה, מתעדים מי הזין את הנתון ומאפשרים בקרה נוספת במסמכים רגישים. זיהוי אוטומטי יכול לסייע, אך עדיין נדרשת בדיקת משתמש.
האם ניתן לנהל כמה אתרים באותו תיק?
כן, אם המערכת תומכת בשיוכים והרשאות לפי אתר. עדיף לשמור רשומת מאבטח אחת ולחבר אליה את האתרים המורשים, במקום ליצור עותק נפרד לכל אתר.
מה עושים כשמסמך פג?
פועלים לפי הדין, תנאי הרישיון והנוהל הארגוני, ומונעים שימוש בהרשאה או שיבוץ שאינם תקפים. במערכת כדאי לפתוח משימת טיפול, לתעד את ההחלטה ולסגור אותה רק לאחר אימות המסמך החדש.
ניהול תיקי מאבטחים ב-TACTILOG
מערכת TACTILOG לניהול נשק ארגוני מרכזת לכל מאבטח תיק דיגיטלי עם מסמכים סרוקים, תאריכי תוקף, רמת הכשרה, חתימות והתראות לפני פקיעה. החיבור בין התיק האישי, הרשאות המשתמש, מלאי ותהליכי המסירה מסייע לבנות בקרה תפעולית עקבית.
כדי לבדוק התאמה לארגון, מומלץ להתחיל במיפוי קצר של סוגי המאבטחים, המסמכים, בעלי האחריות ונקודות הבקרה הקיימות. לאחר מכן אפשר להדגים את התהליך על מספר תיקים ולבחון אם הוא נותן למנהלים תמונת מצב ברורה ומעשית.
מקורות רשמיים: רישיון כלי ירייה ארגוני; בקשת רישיון לכלי ירייה ארגוני למאבטח.